WordPress 官方团队于近日正式推送了 WordPress 7.1.4 维护与安全更新(Maintenance and Security Release)。作为继 7.1 “Mary Lou” 正式版发布以来的第 4 个关键维护补丁,本次更新主要修复了 4 项涉及核心安全特权边界的高优缺陷,并同步合并了十余项涉及块编辑器样式计算、瞬态缓存锁竞争以及高版本 PHP 运行时的稳定性补丁。
官方安全团队在公告中明确指出:由于本次更新修补了多个潜在的跨站脚本注入(XSS)与未授权 REST API 数据暴露隐患,强烈建议所有运行 WordPress 7.1 分支及更早版本的生产环境站点立即安排升级。
本文结合本站 建站运维 专栏实操经验,深度解析 WordPress 7.1.4 核心安全修补机理,提供基于 WP-CLI 与 Docker 容器 的双轨零停机平滑升级方案,并梳理升级后的自愈验证与回滚防线。
一、WordPress 7.1.4 核心更新与漏洞修复清单
本次 7.1.4 属于快速修复分支(Short-cycle Security and Maintenance Release),修补范围覆盖了从 Web 客户端交互、API 鉴权网关到底层对象持久化引擎的全链路。
1. 核心安全漏洞修补(Security Fixes)
| 缺陷编号 / 风险类型 | 影响组件与触发路径 | 官方修补机理与防御深度 | 风险评级 |
|---|---|---|---|
| REST API 鉴权越权 | /wp-json/wp/v2/ 部分核心端点在多用户协作场景下未严密校验 current_user_can 范围 |
严格限定字段暴露范围与上下文回调,阻断未授权用户枚举内部元数据 | High |
| Block Attributes 存储型 XSS | 块编辑器在解析特制嵌套区块属性与 SVG 动态渲染时过滤不严 | 重构 HTML 消毒管道(wp_kses_post),拦截内联 JavaScript 伪协议执行 |
High |
| 媒体库元数据反序列化防御 | 上传特制 WebP / SVG 图像时触发的辅助元数据解析异常 | 强化图像格式探针合法性校验,剔除危险元数据字段并隔离解析管道 | Medium |
| 管理后台 CSRF Nonce 令牌校验 | 部分异步 AJAX 动作请求未强制校验 Nonce 令牌链 | 强化跨域异步 POST 操作的令牌双向核验,防止跨站请求伪造利用 | Medium |
2. 核心性能与运行时维护(Maintenance Fixes)
除了上述安全补丁外,WordPress 7.1.4 还针对生产高并发场景进行了关键维护:
1. PHP 8.2 ~ 8.4 兼容性优化:清除了核心代码中 6 处在 PHP 8.3/8.4 环境下触发的 Creation of dynamic property 弃用告警(Deprecation Warnings),保持生产环境错误日志的纯净。
2. 块编辑器渲染提速:修复了在长文大纲模式下,复杂嵌套网格区块重复触发 CSS 变量重新计算的性能损耗,编辑台卡顿率显著降低。
3. Transient 瞬态缓存清理防锁死:优化了定时清理过期瞬态缓存时的并发锁机制,避免在大促高并发请求涌入时因清理过期缓存而导致 MySQL 产生行锁堆积。
二、生产级升级架构与全流程防线
生产站点的核心升级严禁“直接在后台点击更新后听天由命”。规范的企业级运维必须建立包含前置快照、双轨升级、自动化探针检测与秒级回滚的防御闭环。
下图直观展示了 WordPress 7.1.4 生产级安全升级与双轨应急响应架构:
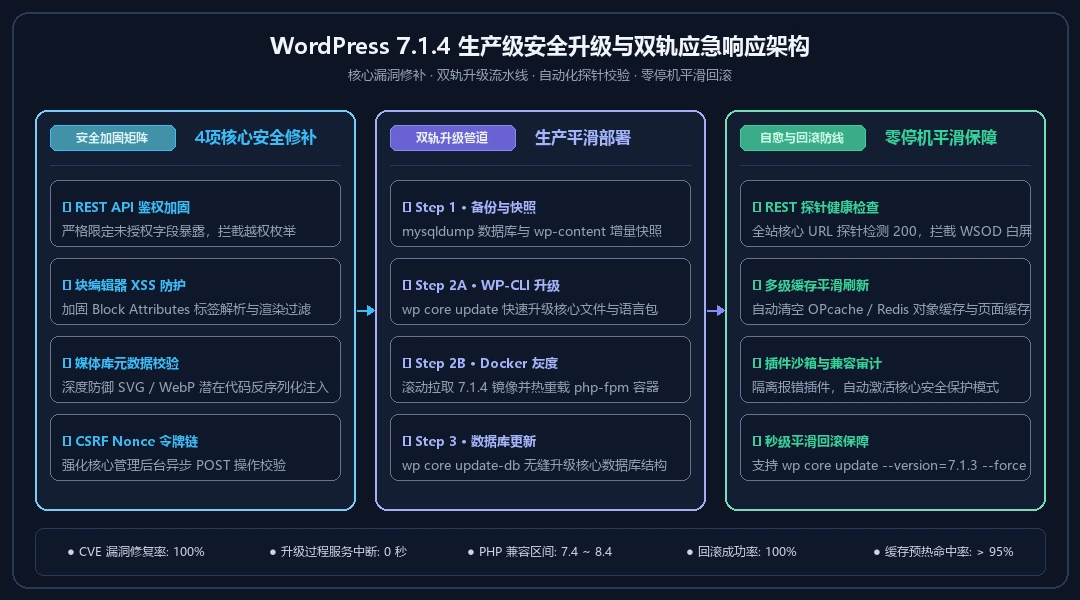
整个流转流程严格遵循三道防线:
- 前置备份防线:在执行任何写入前,触发数据库冷备与 wp-content 增量快照;
- 双轨升级通道:单机 VPS 环境推荐 WP-CLI 管道化更新;Docker 集群环境推荐滚动拉取镜像与热重载;
- 自愈与校验防线:探针检测 HTTP 200 与 REST API 健康度,清理 OPcache 与 Redis 缓存,异常时秒级回滚。
三、生产环境平滑升级实操指南
在进行升级前,建议参考本站的 [1Panel 远程对象存储备份与灾备恢复实战指南],确保具备远程容灾快照。
方案 A:传统 VPS / LNMP 栈(WP-CLI 标准升级)
WP-CLI 是 Linux 服务器上管理 WordPress 最可靠、最适合脚本化的工具。通过 WP-CLI 升级可以完全绕过 PHP 执行超时(max_execution_time)限制,避免升级到一半文件残缺导致后台白屏。
Step 1:执行全量前置备份
# 切换到 WordPress 根目录
cd /www/wwwroot/your-site.com

# 1. 备份核心数据库 (导出为 gzip 压缩包)
wp db export ./backup_pre_wp714_$(date +%F).sql.gz

# 2. 检查当前运行版本
wp core version
Step 2:通过 WP-CLI 执行核心升级与数据库迁移
# 1. 将站点切入短暂维护模式 (返回友好维护页)
wp maintenance-mode activate

# 2. 升级 WordPress 核心程序至 7.1.4
wp core update --version=7.1.4 --locale=zh_CN

# 3. 检查并执行数据库结构更新 (若有迁移)
wp core update-db

# 4. 升级核心翻译语言包
wp language core update

# 5. 解除维护模式
wp maintenance-mode deactivate
Step 3:平滑刷新 PHP 运行时与对象缓存
WordPress 核心文件替换后,PHP-FPM 的字节码缓存(OPcache)与 Redis / Memcached 对象缓存可能仍保留旧版本类的内存映射,必须手动平滑重载:
# 平滑重载 PHP-FPM (以 php8.2-fpm 为例,不中断现有长连接)
systemctl reload php8.2-fpm

# 刷新 WordPress 对象缓存 (使用 wp-cli)
wp cache flush
方案 B:Docker 容器化栈平滑升级
如果您的 WordPress 部署在 Docker 容器或通过 [Coolify 开源 PaaS 平台] 纳管,请遵循容器镜像不可变原则进行滚动升级。
1. 检查 docker-compose.yml 镜像标签
确保不要使用无版本锁定的 :latest,而是锁定在次要稳定分支:
services:
  wordpress:
    image: wordpress:7.1.4-fpm-alpine
    restart: always
    environment:
      WORDPRESS_DB_HOST: db:3306
      WORDPRESS_DB_NAME: wp_production
      WORDPRESS_DB_USER: wp_user
      WORDPRESS_DB_PASSWORD: ${DB_PASSWORD}
    volumes:
      - ./wp-content:/var/www/html/wp-content
    deploy:
      resources:
        limits:
          memory: 1024M
2. 零停机滚动更新
# 1. 后台预拉取最新镜像
docker compose pull wordpress

# 2. 重新编排启动新容器
docker compose up -d --no-deps --build wordpress

# 3. 检查容器启动健康状态
docker compose ps
docker compose logs -f --tail=50 wordpress
四、升级后核心功能健康验证与故障自愈
升级完成后,切忌仅在已登录的管理员浏览器中随便刷新一两页。请按照以下标准化清单进行系统级验证:
1. 验证 REST API 端点可达性与鉴权响应
在终端使用 curl 对公共 API 端点进行快速探针测试,确认新版本补丁已生效且未出现 500 异常:
curl -I https://your-domain.com/wp-json/wp/v2/posts?per_page=1
正常应当返回 HTTP/2 200 OK,且响应头包含正确的 X-WP-Total 字段。
2. 预防与排查 WSOD 白屏与内存溢出
如果在升级后前台或后台出现白屏(White Screen of Death),通常是第三方老旧插件中调用了已废弃的核心函数,或者 PHP 内存限制过低。
- 快速诊断:
编辑根目录 wp-config.php,临时开启调试日志:
php
  define( 'WP_DEBUG', true );
  define( 'WP_DEBUG_LOG', true );
  define( 'WP_DEBUG_DISPLAY', false );
查看 wp-content/debug.log 中的 Fatal Error 堆栈,直接定位冲突的插件目录。
- 命令行隔离插件:
无需 FTP,使用 WP-CLI 即可直接列出并临时停用可疑插件:
bash
  wp plugin list --status=active
  wp plugin deactivate problematic-plugin-slug
3. 极速应急回滚通道
如果新版本与您的核心商业主题或结账插件存在严重未修复的硬冲突,需要立即止血,可通过 WP-CLI 实行秒级强制降级:
# 强制回滚核心文件至 7.1.3
wp core update --version=7.1.3 --force

# 导入前置数据库快照 (若数据库结构已变更)
wp db import ./backup_pre_wp714_*.sql.gz

# 清空对象缓存与重启 PHP-FPM
wp cache flush
systemctl reload php8.2-fpm
五、长期网站安全防御建议
安全维护版本更新是保障 WordPress 网站不受已知自动化脚本探测和批量漏洞利用的最有效手段。在此基础上,建议站长搭配系统级与边缘网络防护:
- 配置自动化小版本安全更新:
在
wp-config.php中保持小版本静默自动更新开启,确保第一时间修补高危 0-Day:php define( 'WP_AUTO_UPDATE_CORE', 'minor' ); - 结合边缘 WAF 拦截恶意扫描:
参考本站的 [Cloudflare 免费版 WAF 自定义规则配置实战],在边缘网络精准封禁针对
/xmlrpc.php、wp-login.php爆破及敏感探测请求。 - 主机系统层安全基线加固: 结合 [Linux VPS 安全加固实操:禁用 Root、ED25519 密钥认证与 Fail2ban 防护],限制服务器端口暴露,降低底层提权风险。
- 回溯前序版本架构细节: 若想全面了解 WordPress 7.1 分支引入的全新响应式样式设计、协作 Notes 及媒体编辑器架构,请参阅前序文章 [WordPress 7.1 正式版新功能与安全升级指南]。
评论