Portainer 社区版的未来已经定了:3.0 转向 Kubernetes 优先,社区版停在 2.45 LTS,不再有新功能。 还在用 CE 管 Docker 的人迟早要换:要么接受账号绑定的免费额度,要么找 Docker 优先的替代品。 这周冲上 Trending 的 Arcane 正好补位:完全开源、没有付费版阉割,功能范围和 Portainer CE 最接近。
一、背景:Portainer 为什么变了
2026 年 9 月,Portainer 宣布 3.0 走向 Kubernetes 优先:新版拆成多个单用途控制台,全部面向 Kubernetes;社区版(CE)留在 2.x 代码线,2.45 LTS 是最后一个版本,支持到 2027 年 5 月。3.x 对社区的免费路径是“3 节点免费”的商业版授权,需要绑定 Portainer 账号,不再是开源构建。
对只用 Docker 的自托管用户来说,结论很直接:CE 还能继续用,但不会再进化了。于是 Docker 优先的面板集体迎来机会,Arcane、Komodo、Dockhand 都是这波的受益者,其中 Arcane 在 11 月 14 日发布 v3 后冲上 GitHub Trending,星数一周内涨到 1 万出头。
二、Arcane 是什么
| 项目 | 内容 |
|---|---|
| 定位 | 自托管的 Docker 管理 Web 面板 |
| 技术栈 | Go 后端 + SvelteKit 前端,单容器部署 |
| 许可证 | BSD-3-Clause,完全开源,无付费版、无功能阉割 |
| 仓库 | 2025 年 4 月建仓,已发 116 个版本 |
| 最新版 | v3.0,2026 年 11 月 14 日发布 |
功能覆盖 Portainer CE 的日常面:容器启停与检查、Compose 项目的创建编辑部署、镜像拉取管理、卷与网络管理、实时状态与日志、CPU/内存/网络资源图表、镜像漏洞扫描、REST API 与 OpenAPI。远程主机通过 agent 接入,一个面板管多台。
三、安装三步
Arcane 是单个容器,用现成的 Docker socket 就能跑。
1. 生成加密密钥
docker run --rm ghcr.io/getarcaneapp/manager:latest /app/arcane generate secret
记下输出的 32 位密钥,下一步要用。这个密钥别丢也别泄露,它用来加密面板里保存的敏感信息。
2. 保存 compose.yaml 并启动
services:
  arcane:
    image: ghcr.io/getarcaneapp/manager:latest
    container_name: arcane
    ports:
      - '3552:3552'
    volumes:
      - /var/run/docker.sock:/var/run/docker.sock
      - arcane-data:/app/data
    environment:
      - ARCANE_ENCRYPTION_KEY=your-32-char-encryption-key
      - TZ=Asia/Shanghai
    cgroup: host
    restart: unless-stopped

volumes:
  arcane-data:
把 your-32-char-encryption-key 换成上一步生成的密钥,然后:
docker compose up -d
3. 打开面板
浏览器访问 http://你的服务器IP:3552,按引导创建管理员账号就能开始管理。v3 起环境变量统一加了 ARCANE_ 前缀,从 2.x 升级的注意改名。
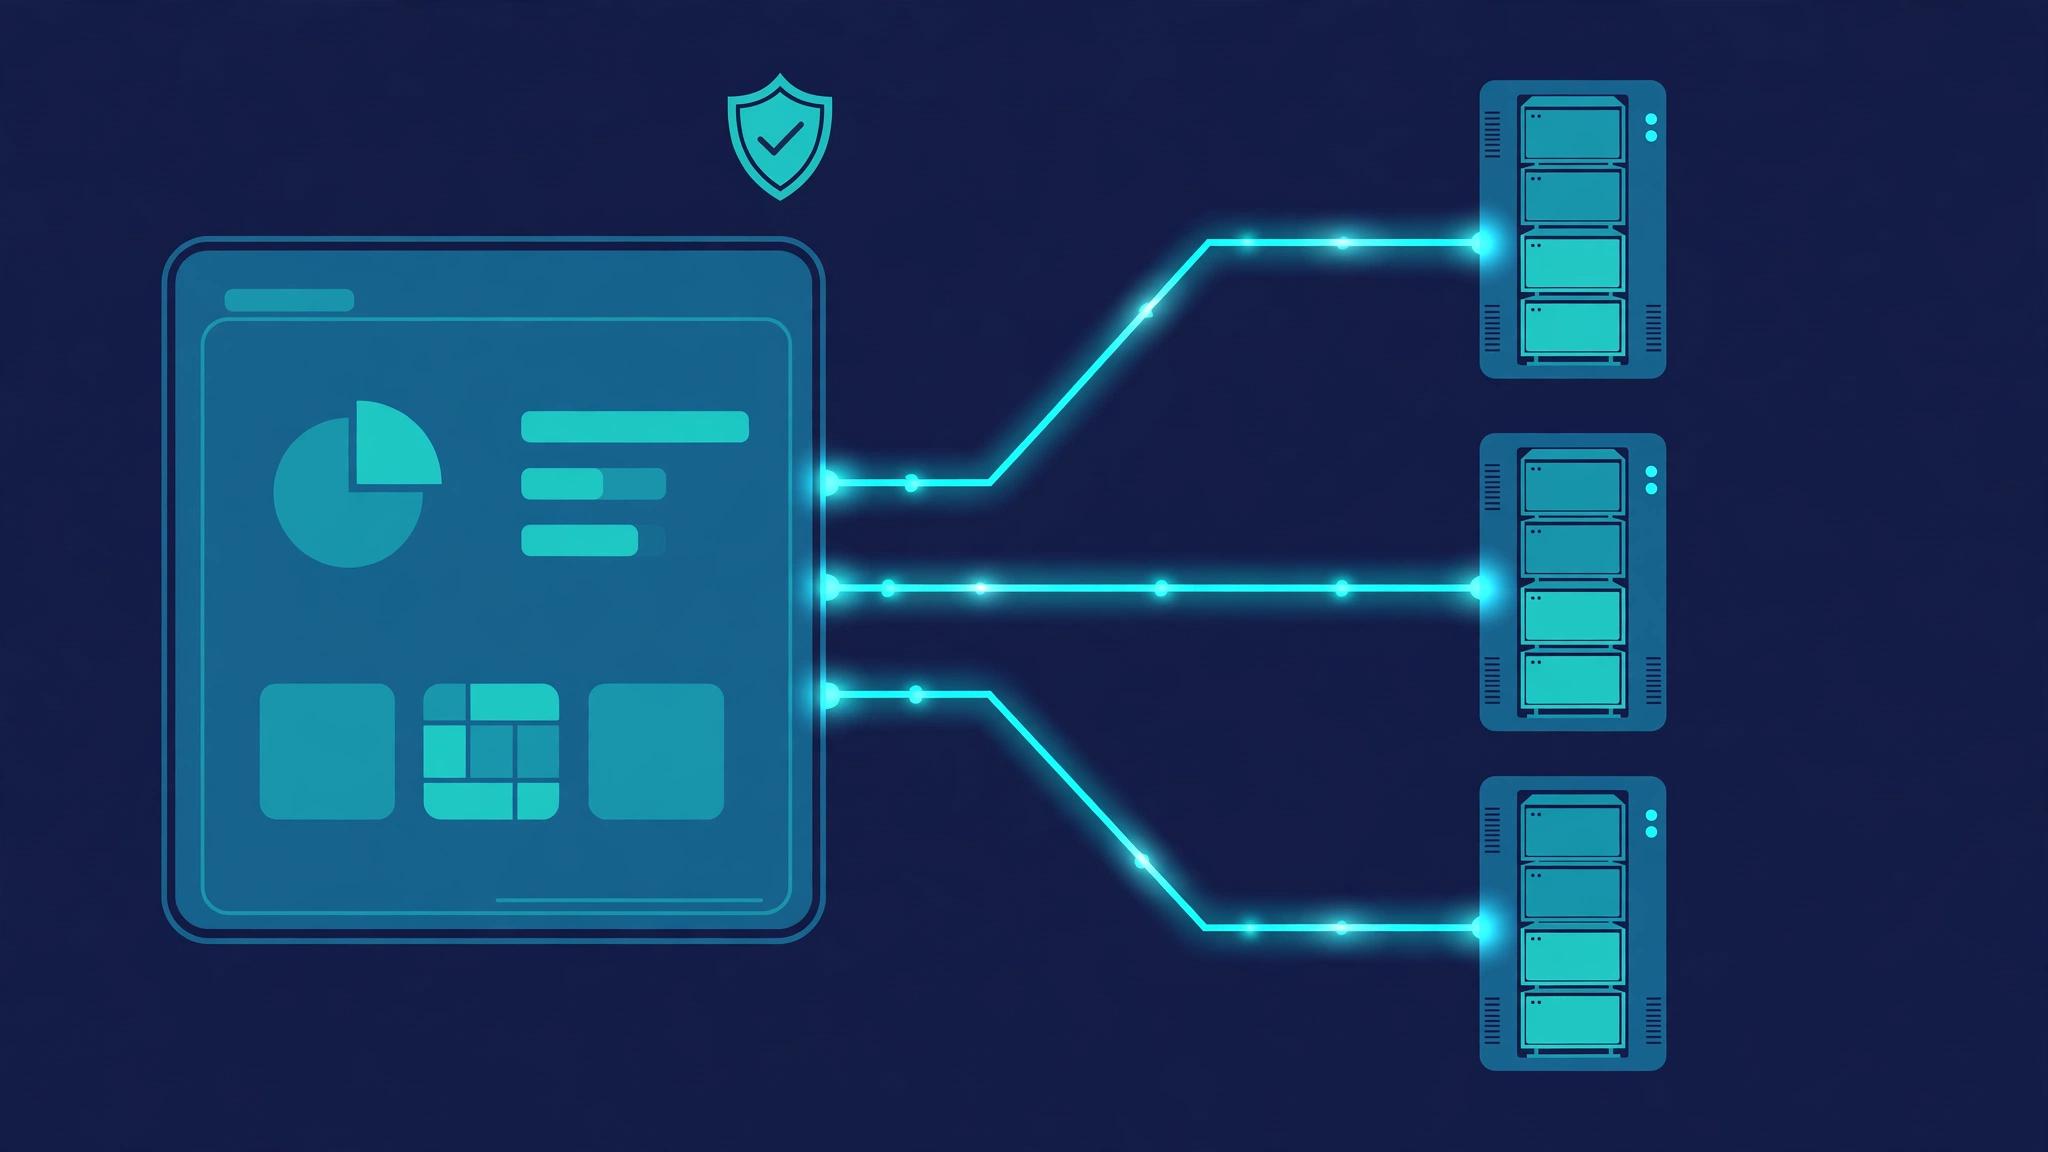
一个面板经 agent 管理多台 Docker 主机示意
四、和 Portainer、Dockge、Komodo 怎么选
- 还在 Portainer CE 上、暂时不想动:2.45 LTS 支持到 2027 年 5 月,可以先用着,同时把新机器迁到新面板试水。
- 单机或两台机、只玩 Compose:Dockge 最轻量,但它自 2025 年 3 月 1.5.0 后再没发过新版;新装更建议直接上 Arcane,compose 文件同样落在磁盘上,不绑架你的工作流。
- 多台主机、要 Git 部署和 Swarm:Komodo 更适合舰队场景,无服务器数量上限,但要多跑数据库和每台主机的 agent,部署更重。
- 想要 Portainer CE 的全套日常功能、又坚持完全开源:选 Arcane。它是目前和 CE 功能范围最接近、且没有付费阉割的那个。
一句话:新装 Docker 面板,默认选 Arcane;多机 GitOps 选 Komodo;Portainer CE 存量用户可以观望到 LTS 到期前再迁。
五、注意事项
- docker.sock 等于 root 权限:任何能访问面板的人基本等于能控制整台机器。务必放在内网或反向代理之后,配强密码,能加 HTTPS 和访问控制就加上,不要把 3552 端口裸奔到公网。
- 加密密钥要备份:
ARCANE_ENCRYPTION_KEY丢了,面板里加密保存的数据就解不开了;和 arcane-data 卷一起纳入备份。 - v3 刚发布:11 月 14 日才出,升级节奏快(几天内已到 3.1.x),生产环境建议先在测试机跑一轮再迁,升级前看一眼变更日志,尤其是环境变量改名这类破坏性变更。
- 它只管 Docker:没有 Kubernetes、没有 Podman 之外的编排野心(新版已加 Podman 支持),未来要上 K8s 的团队别指望它一条路走到底。
欢迎持续关注 Seedloc 专栏,我们会继续实测和整理好用的自托管与 AI 工具。
来源:
- GitHub 仓库:https://github.com/getarcaneapp/arcane
- 官网与文档:https://getarcane.app
- Portainer 3.0 方向说明:见 Portainer 官方 2026 年 9 月公告
评论